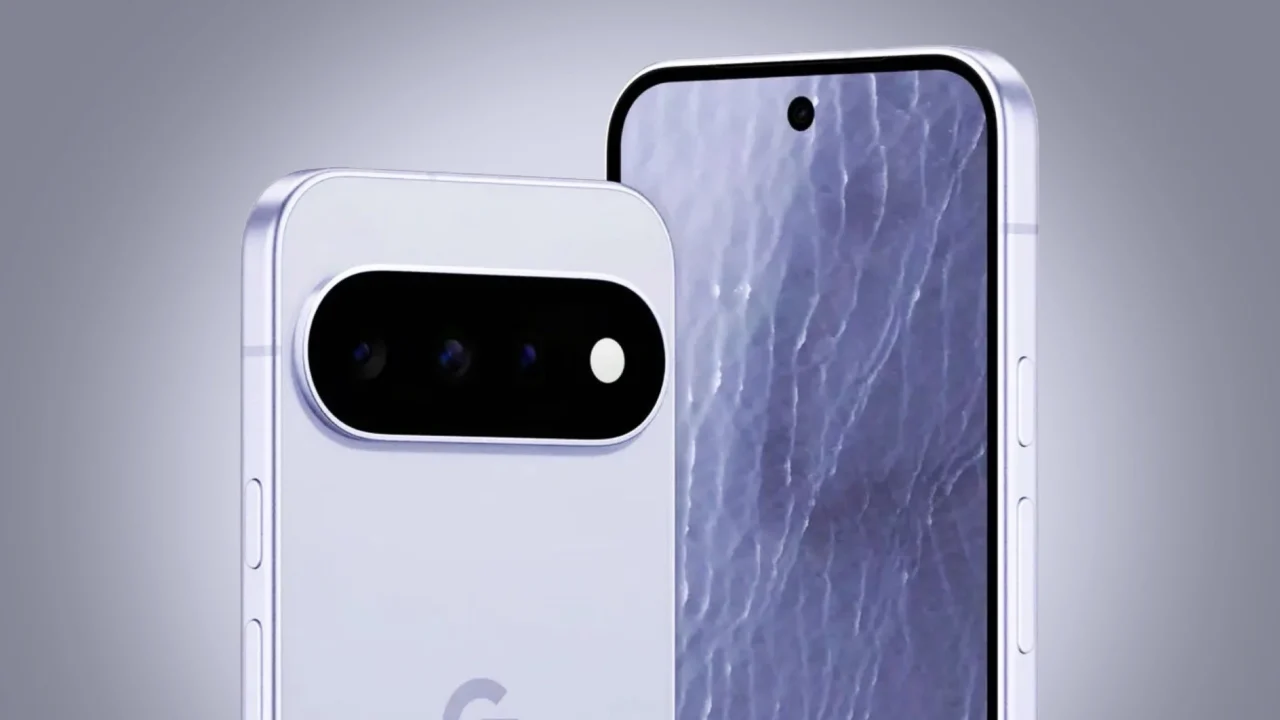
Google Pixel 10 moet buigen voor ethische hackers op Pwn2Own, driemaal gehackt
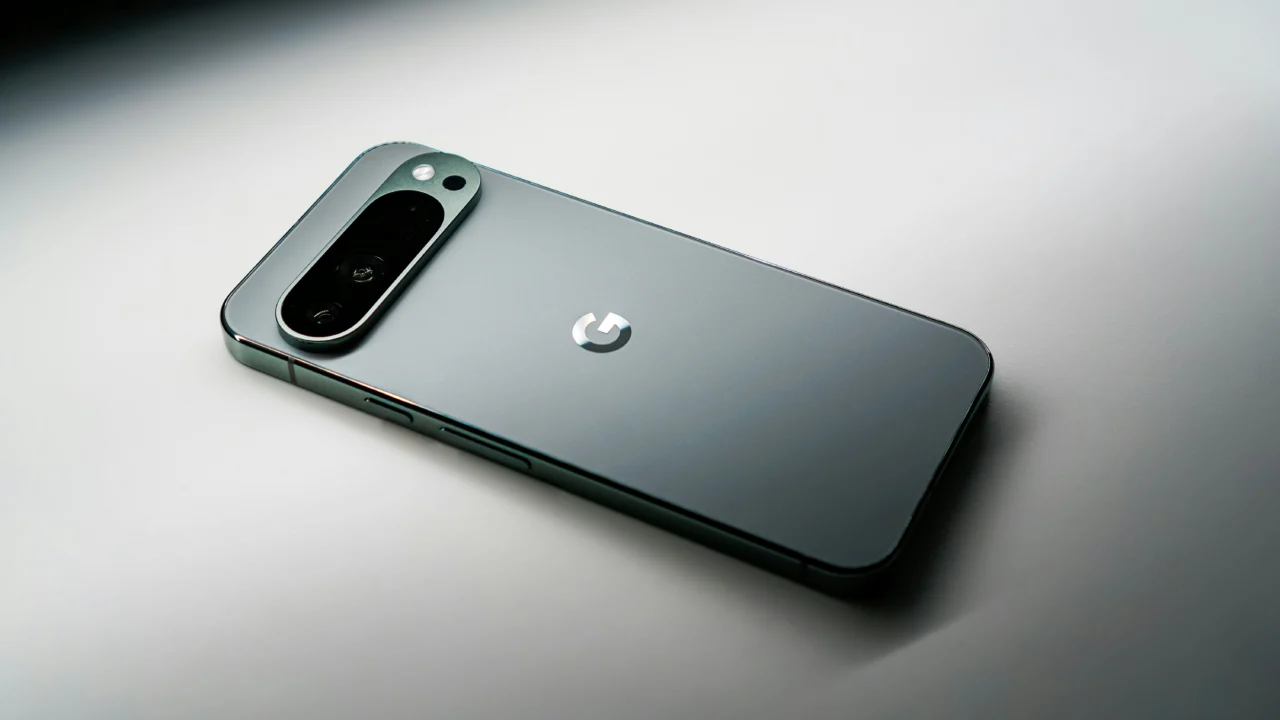
Is dat veel of weinig? Drie klinkt in eerste instantie als veel, maar tegelijk moet je weten dat het ethische hackers tijdens diezelfde Pwn2Own-wedstrijd in het Ierse Cork liefst zeven keer gelukt is om een Galaxy S26 binnen te dringen. De score voor de Google Pixel 10 valt in dat opzicht dus wel mee. Ook als je weet dat hackers twee dagen lang kwetsbaarheden probeerden te demonstreren, maar daar niet in slaagden.
Pas op dag drie prijs
Pas op de derde dag van Pwn2Own lukte het onder andere Tim Becker en Yves Bieri om de gepatchte Pixel 10 vanop afstand binnen te dringen. Voor de aanval misbruikten de onderzoekers een lek in de firmware van de Pixel dat al bekend was. Hoewel het bekend was, had Google het dus nog niet (voldoende) gepatcht: de onderzoekers haalden hiermee een beloning van 150.000 dollar op.
Later ging Ikotas Labs er vandoor met een beloning van 300.000 dollar. Voor hun aanval werden meerdere onbekende kwetsbaarheden gecombineerd om een Pixel 10 vanop afstand te hacken. Tot slot slaagden ook beveiligingsonderzoekers Dimitrios Valsamaras en Ken Gannon erin om de Pixel te hacken, ditmaal met één bekende en één tot op heden onbekende kwetsbaarheid. Daarvoor kregen ze een beloning van 112.500 dollar.
Goed om te weten is dat de Pixel 10’s voorzien waren van de nieuwste beveiligingspatches. De niet-gepatchte kwetsbaarheden kunnen dus ook door anderen misbruikt worden. Of de gebruikte lekken elders zijn misbruikt, is overigens niet bekendgemaakt. Sowieso gaf Google, noch de organisatie van Pwn2Own details vrij over de aanvallen op Pixel-telefoons. Google krijgt eerst tijd om de kwetsbaarheden te dichten en patches uit te sturen. Daarna zal Google alsnog tekst en uitleg geven, klinkt het.
Lagere beloningen bij Samsung
Opmerkelijk is dat de Samsung Galaxy S26 door de organisatie een lagere moeilijkheidsgraad toegekend kreeg. De beloning voor een zeroclick-aanval op WhatsApp of een hack op afstand voor een Pixel 10 of iPhone 17, leverde onderzoekers maximaal 300.000 dollar op. Zouden ze eenzelfde lek vinden op Samsung-telefoons, dan kregen ze daar 50.000 dollar voor.
Dat mocht echter niet baten wat het aantal geïnteresseerde onderzoekers betreft. De Galaxy S26 werd liefst zeven keer gehackt, waarvan één keer via twee kwetsbaarheden waarvan er al één bekend was. Ook met de kwetsbaarheden van onder andere BunkyoWesterns, die de laatstgenoemde aanval uitvoerde, gaat Samsung eerst aan de slag, voor er meer details over te delen valt.