Door lek in populaire reisapp konden cybercriminelen aan locatie en foto’s van gebruikers
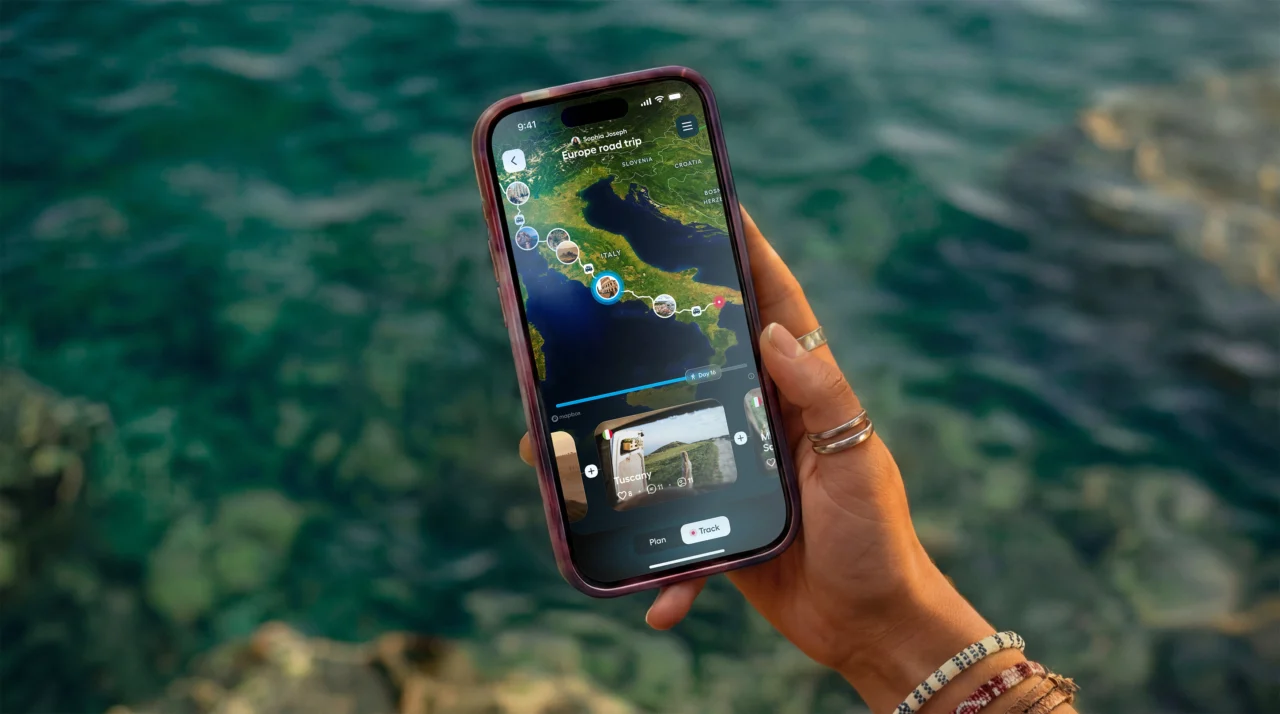
Polarsteps is een populaire app waarmee gebruikers hun reizen kunnen vastleggen en foto’s en locaties kunnen delen met anderen. Het idee is echter dat je zelf kiest met wie je deze gegevens deelt. Door een lek bij het Amsterdamse bedrijf kan gevoelige informatie helaas ook vrij gemakkelijk in handen van anderen komen.
Polarsteps-lek
De Franse cybersecurity-onderzoeker Louis Couderc benaderde Follow the Money met het nieuws dat er sprake is van toch wel een vrij groot beveiligingslek bij de Polarsteps-app. Voordat hij Follow the Money benaderde, schijnt hij echter aan het einde van 2025 zijn bevindingen ook al met Polarsteps zelf te hebben gedeeld. Het bedrijf lijkt daar dus in de tussentijd nog niets mee gedaan te hebben (via BNR).
Wat houdt dit lek dan precies in? Couderc kwam in het najaar van 2025 voor het eerst in aanraking met Polarsteps. Toen wilde hij als cybersecurity-onderzoeker dus wel eens even onderzoeken wat voor data er allemaal via de app wordt gedeeld. Hij kwam er vervolgens achter dat hij via de back-end niet alleen zijn eigen data kon inzien, maar ook vrij gemakkelijk de namen, foto’s en zelfs locatiegegevens van andere gebruikers in handen kon krijgen. Hij zag zelfs informatie die de gebruikers zelf in de app kunnen zien.
Met de informatie van Couderc kon Follow the Money zelf angstaanjagend gemakkelijk bij foto’s en locatiedata van Polarsteps-gebruikers komen. Het maakt hierbij niet eens uit of ze hun reizen openbaar deelden of alleen met volgers.
Een gevaarlijke situatie
Een datalek is natuurlijk altijd vervelend, maar wat in dit geval erg gevaarlijk is, is de locatiedata die gedeeld wordt. Als mensen heel gemakkelijk bij de data van anderen kunnen, waaronder locatiedata, kunnen die gebruikers ten eerste heel makkelijk gevolgd worden (door onbekenden). Daarnaast maken veel mensen ook aan het begin of einde van hun reis een foto wanneer ze thuis zijn. Als daar dus ook een gps-locatie aan gekoppeld is, kunnen cybercriminelen vrij eenvoudig achterhalen waar je woont.
Gezien de gevaren die dit lek dus met zich meebrengt, is het erg opvallend hoe het bedrijf in de eerste instantie op Coudercs waarschuwing reageerde. Volgens het verslag van Follow the Money zou Polarsteps al op de hoogte zijn van het probleem. Daarom zou Couderc ook geen beloning krijgen (waar hij ook niet om vroeg).
Omdat er sinds eind 2025 dus niets aan het probleem was gedaan, heeft Couderc de informatie met Follow the Money gedeeld. En inmiddels is er wel een reactie vanuit Polarsteps. De CEO, Clare Jones, heeft inmiddels laten weten dat het bedrijf aan het onderzoeken is wat er mis is gegaan. Ook wil het de veiligheid verbeteren en erkende Jones ook dat Polarsteps het probleem zelf had moeten ontdekken.