Nieuwe Android-malware steelt bankkaarten na telefoongesprek van 13 minuten
Voor de aanval spelen de oplichters zoals gewoonlijk in op de emoties van hun slachtoffers, zegt cybersecuritybedrijf Group-IB. Ze bellen gebruikers op met de melding dat er iets mis is met hun betaalkaart en proberen hen tijdens het gesprek een app te laten installeren. Die app lijkt op het eerste gezicht legitiem. Bovendien wordt het applabel gepersonaliseerd met de naam van het slachtoffer, waardoor de installatie minder argwaan wekt.
Gebruikers worden vervolgens gevraagd om de app toegang te geven tot de toegankelijkheidsfuncties van Android. Vanaf dat moment krijgen de aanvallers verregaande toegang tot het toestel. Via die toegang installeren ze de malware WindRelay (via BleepingComputer).
Hoe stelen de aanvallers je geld?
Volgens Group-IB gebruiken de aanvallers de malware niet alleen om toegang te krijgen tot gevoelige gegevens. Onderzoekers zagen ook gevallen waarbij via de bankapp van het slachtoffer een lening werd afgesloten. Om de aanval af te ronden moet het slachtoffer nog één extra handeling uitvoeren: de bankkaart tegen de smartphone houden en de pincode invoeren.
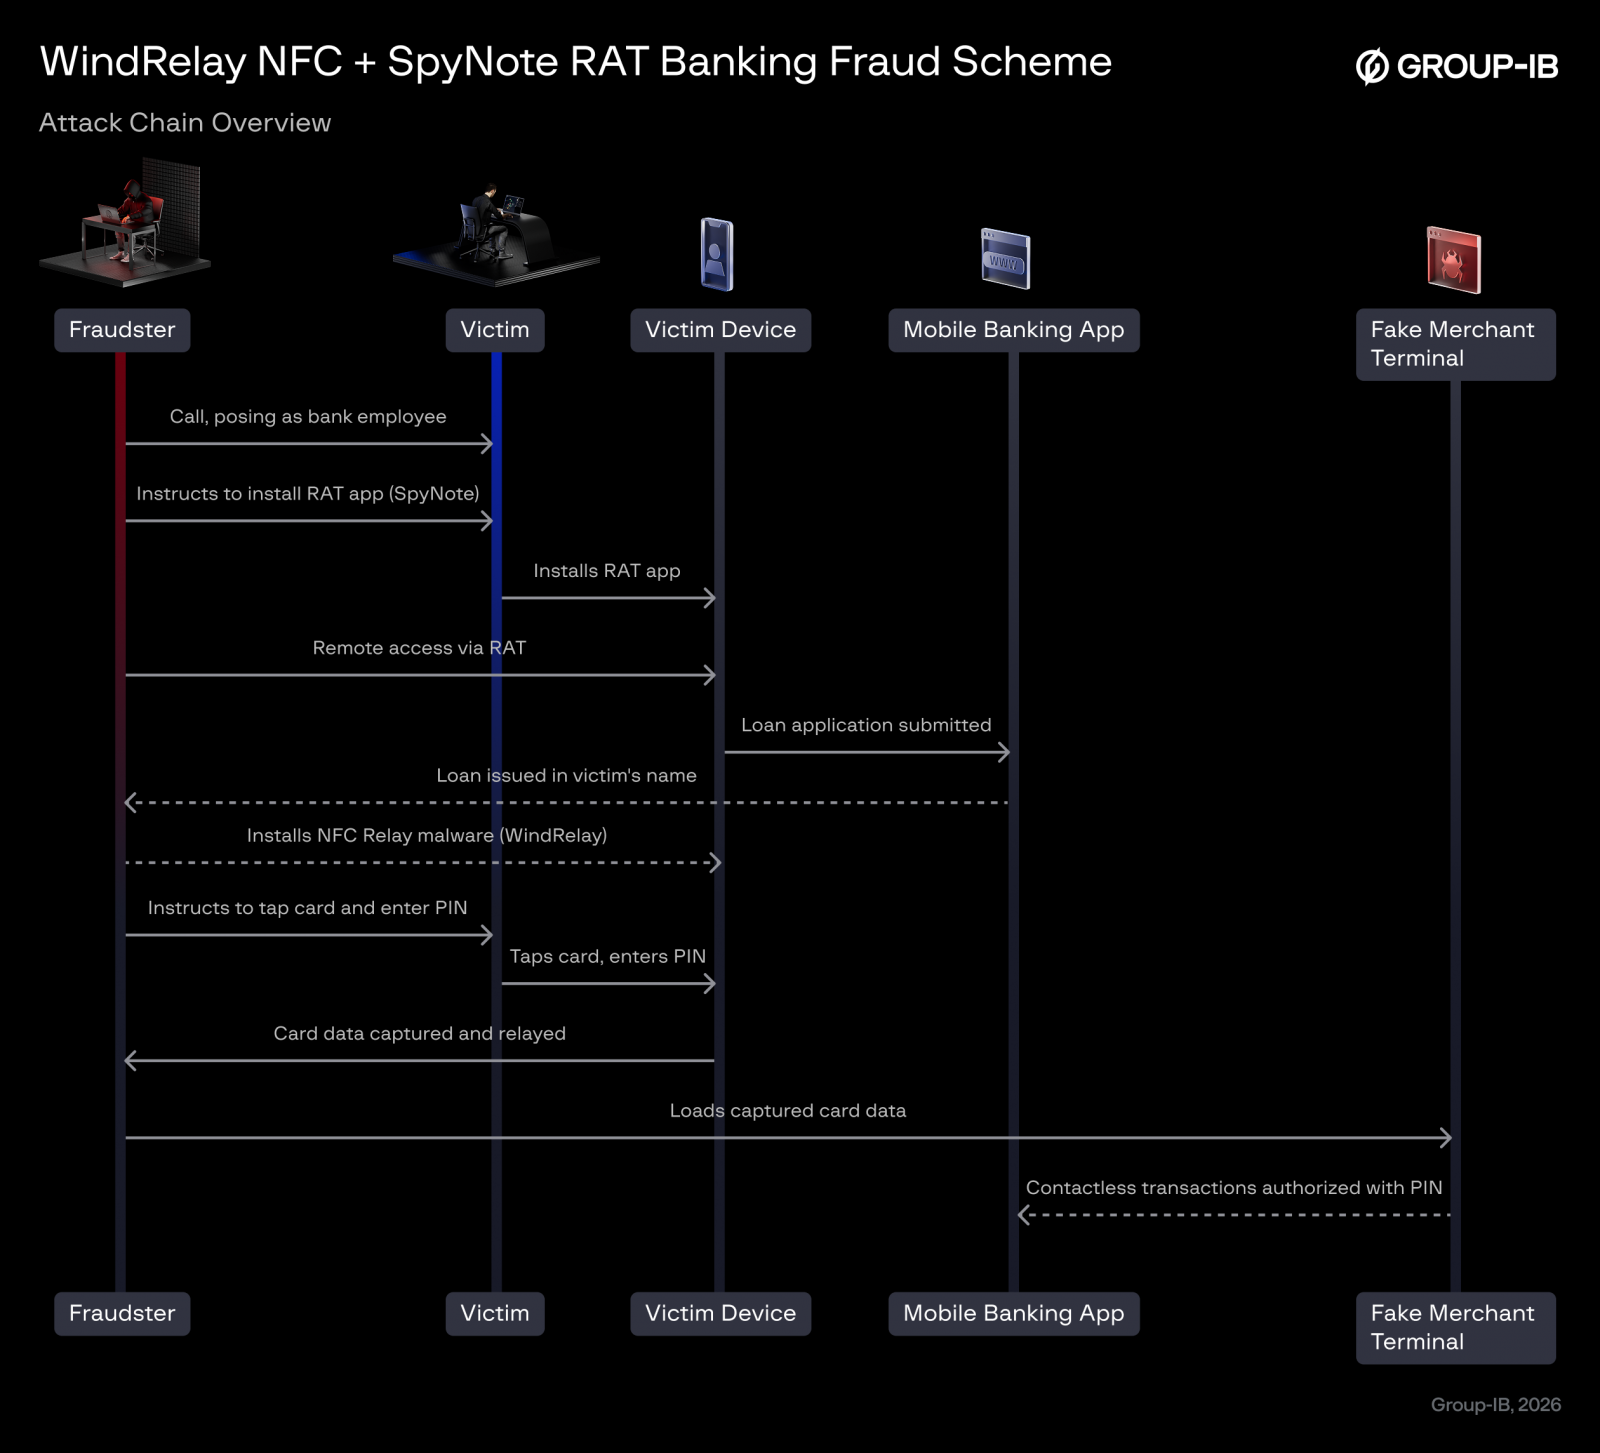
Daarna kunnen de criminelen de contactloze functies van de kaart op afstand misbruiken. Dat gebeurt via een techniek die bekendstaat als een NFC-relay-aanval. Daarbij wordt de communicatie tussen de bankkaart en de smartphone doorgestuurd, waardoor de aanvallers de kaart kunnen gebruiken alsof ze die zelf in handen hebben.
Omdat de criminelen ook over de pincode beschikken, kunnen ze hogere bedragen verwerken dan normaal mogelijk is met contactloos betalen. Volgens Group-IB worden daarvoor betaalterminals gebruikt die onder controle staan van de aanvallers zelf. Afhankelijk van welke gegevens nog meer zijn buitgemaakt, kunnen de criminelen ook identiteitsfraude plegen of andere financiële fraude uitvoeren.
Mogelijk kant-en-klaar aanvalspakket
Group-IB wijst erop dat de combinatie van SpyNote RAT, WindRelay en de infrastructuur om gestolen betaalkaarten te misbruiken mogelijk wijst op een kant-en-klaar aanvalspakket. Dat zou betekenen dat criminelen niet zelf alle malware en infrastructuur hoeven te ontwikkelen, maar bestaande tools kunnen gebruiken om slachtoffers op te lichten.
Opvallend is ook dat dit soort NFC-aanvallen steeds vaker opduikt. Eerder werden al malwarefamilies zoals NFCShare en RelayNFC ontdekt. WindRelay zelf is bovendien niet volledig nieuw. Tussen november 2025 en juli 2026 identificeerde Group-IB al tientallen samples van de malware die gekoppeld waren aan meerdere command-and-controlservers.
Pas op voor telefoongesprekken
Volgens de onderzoekers toont deze aanval vooral aan hoe gevaarlijk telefonische oplichting kan zijn. Installeer nooit een onbekende app omdat iemand daar telefonisch om vraagt. Zeker wanneer je daarvoor buiten de Play Store of App Store moet gaan. Word je opgebeld met de melding dat er iets mis is met je bankkaart of rekening? Hang dan op en neem zelf contact op met je bank via het officiële telefoonnummer.
Geef daarnaast nooit je pincode door aan onbekenden en voer die ook niet in op verzoek van iemand aan de telefoon. Een gezonde dosis wantrouwen blijft de beste bescherming tegen dit soort aanvallen.