Hackers kunnen via nieuwe Mac-malware je wachtwoorden en crypto buitmaken
MacSync dook volgens Kaspersky voor het eerst op in 2024 en 2025 als variant van de AMOS-infostealer. De malware is sindsdien flink uitgebreid. De nieuwste versie werd in september 2026 ontdekt en werkt via een wat ingewikkeldere aanvalsketen. Uiteindelijk worden er twee belangrijke onderdelen op de Mac gezet: een infostealer die gegevens verzamelt en een backdoor waarmee aanvallers later opnieuw toegang kunnen krijgen.
Het begint meestal met een kwaadaardige app die zich voordoet als iets normaals, bijvoorbeeld een programma om documenten te delen of een cryptowallet. Zodra je die installeert, worden er op de achtergrond nog meer bestanden binnengehaald. In sommige gevallen wordt een van die downloads zelfs verstopt in een openbaar iCloud-agenda-item in het .ics-formaat.
Nepmelding moet je op het verkeerde been zetten
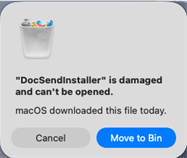
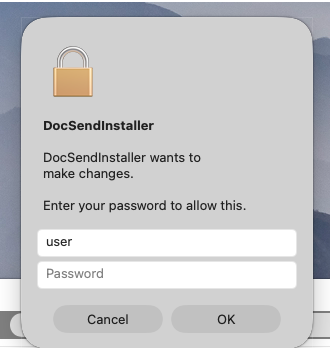
Als de infostealer wordt geopend, lijkt alles in eerste instantie normaal. De app ziet eruit als het programma dat je dacht te installeren en vraagt daarna om het beheerderswachtwoord van je Mac. Vul je dat in, dan verschijnt er plots een melding dat de app beschadigd is en naar de prullenbak moet. Volgens Kaspersky is dat vooral bedoeld om je af te leiden van wat er ondertussen op de achtergrond gebeurt.
En dat is behoorlijk wat. MacSync kan onder meer je browsergeschiedenis, cookies en opgeslagen inloggegevens verzamelen, maar ook gegevens uit cryptowallets, Telegram-data en de Keychain van macOS. Daarnaast kan de malware informatie over je Mac verzamelen, zoals geïnstalleerde apps, hardwaregegevens en verschillende configuratiebestanden.
Daar blijft het niet bij. De tweede component doet zich voor als de normale Finder-app en opent in feite een achterdeur voor aanvallers. Via die toegang kunnen ze op afstand bestanden verzamelen, aangepaste browserextensies installeren en mogelijk nog andere code uitvoeren. Kaspersky meldt ook dat de malware de officiële Ledger-app kan vervangen door een kwaadaardige kopie, vermoedelijk om cryptovaluta buit te maken.
Kaspersky raadt Mac-gebruikers daarom vooral aan om goed op te letten waar apps vandaan komen. Zeker als een onbekende app ineens om je beheerderswachtwoord vraagt, is het verstandig om even te controleren of je wel met de officiële software te maken hebt.