WhatsApp-malware gebruikt valse documenten om Windows-pc’s over te nemen
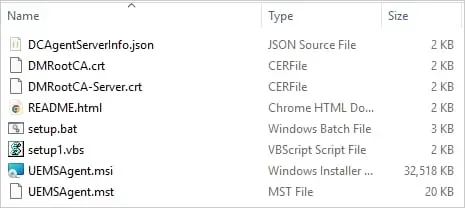
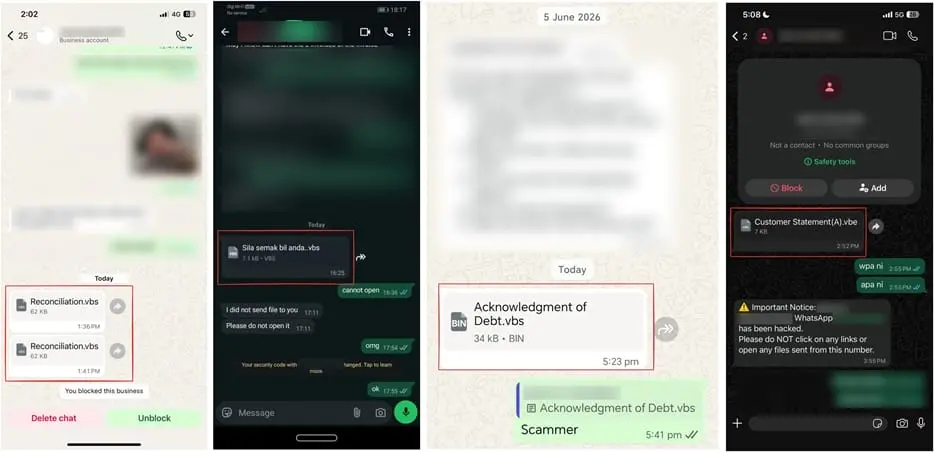
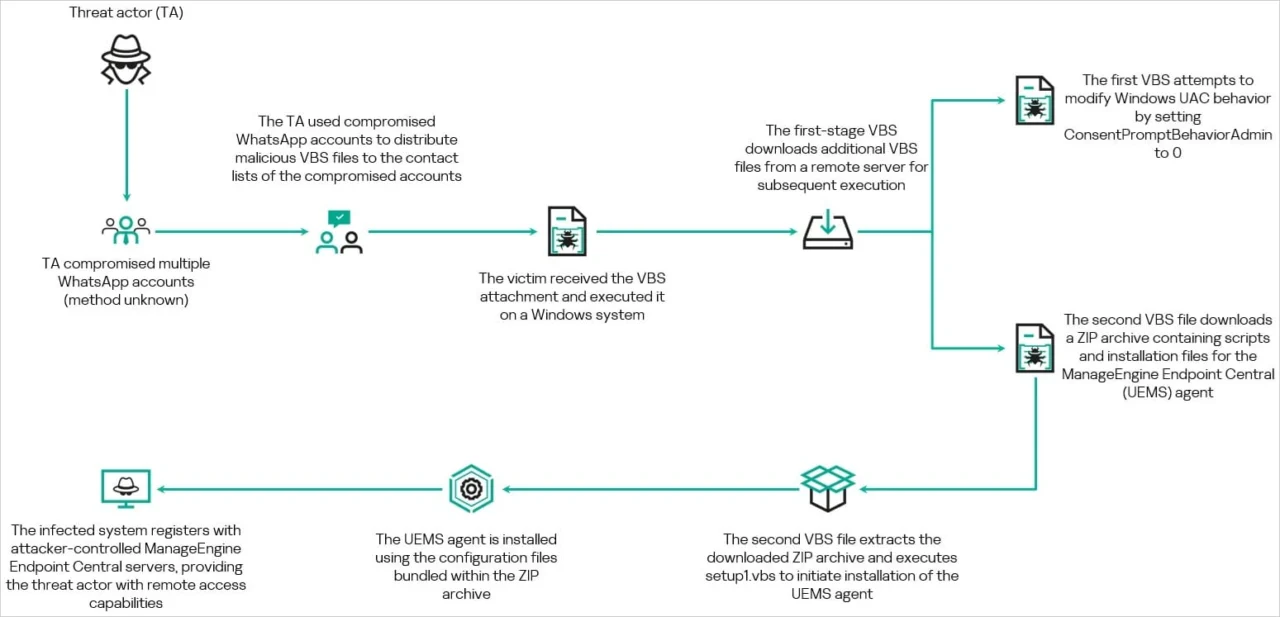
De aanvallers maken daarbij gebruik van gehackte WhatsApp-accounts. Daardoor komen de berichten vaak binnen via bekenden, wat de kans vergroot dat slachtoffers het bestand zonder argwaan openen. De berichten bevatten meestal geen uitleg, alleen een bijlage met een bestandsnaam die lijkt op een factuur, rapport of financiële melding. Het gaat om VBScript-bestanden die na opening een infectieketen opstarten. Zodra het bestand wordt uitgevoerd, haalt het extra scripts binnen van externe servers. Die schakelen vervolgens beveiligingsinstellingen uit en installeren stilletjes legitieme beheersoftware, ManageEngine Endpoint Central. Die tool wordt normaal gebruikt door IT-beheerders om computers centraal te beheren, maar wordt hier misbruikt om op afstand controle over het systeem te krijgen.
ManageEngine reageerde op het nieuws aan onze redactie: “We zijn op de hoogte van berichten over een malwarecampagne waarbij aanvallers ManageEngine Endpoint Central hebben misbruikt als onderdeel van een bredere infectieketen, die begon met social engineering via WhatsApp. We willen benadrukken dat hierbij sprake is van misbruik van legitieme software en niet van een probleem of kwetsbaarheid in de software zelf. Op basis van de beschikbare informatie maakten de aanvallers gebruik van hun eigen infrastructuur en zetten zij Endpoint Central-componenten in als onderdeel van een kwaadaardige aanvalsketen, nadat zij doelwitsystemen hadden gecompromitteerd via misleidende berichten en gebruikersinteractie. Hoewel dit incident geen kwetsbaarheid in ManageEngine Endpoint Central betreft, nemen wij proactief aanvullende beveiligingsmaatregelen om de kans op dergelijk misbruik verder te verkleinen”, klinkt het.
Volgens beveiligingsonderzoekers van Kaspersky is de campagne wereldwijd actief, met meldingen uit onder meer Europa, Azië en Zuid-Amerika. De aanval gebruikt bovendien gelokaliseerde bestandsnamen, waardoor de berichten extra overtuigend overkomen in verschillende talen. Opvallend is dat de methode licht verschilt afhankelijk van de WhatsApp-versie. Via WhatsApp Web moet het bestand eerst handmatig worden gedownload, terwijl het in de desktopapp direct kan worden uitgevoerd via Windows Script Host.
Wereldwijde campagne met moeilijk te herleiden oorsprong
De aanval is in meerdere landen tegelijk vastgesteld, waaronder het Verenigd Koninkrijk, India, Brazilië, Spanje en Australië. Beveiligingsbedrijven vonden aanwijzingen voor infrastructuur die eerder gelinkt werd aan bekende malwarefamilies, maar een definitieve toewijzing aan een specifieke groep ontbreekt voorlopig. De researchers vermoeden dat meerdere systemen en mogelijk eerder gestolen WhatsApp-accounts worden ingezet om de malware verder te verspreiden. De exacte manier waarop die accounts zijn overgenomen, is nog niet duidelijk.
Voorzichtigheid lijkt alvast de beste verdediging: bestanden die via WhatsApp worden doorgestuurd, ook door bekenden, kan je maar beter eerst controleren voordat je ze opent.